
Letze Woche war ich im Urlaub und just in dieser Zeit gab es das große PHP-Sicherheitsloch, auch als php2shell bekannt. Diese Sicherheitslücken hatten es bis in die Nachrichten der Tagesschau geschafft. Dadurch hatte ich auch davon erfahren.
Da ich beim Shared Webhosting PHP nicht selbst aktualisieren kann, muß ich mich da auf meine Webhoster verlassen.
IONOS
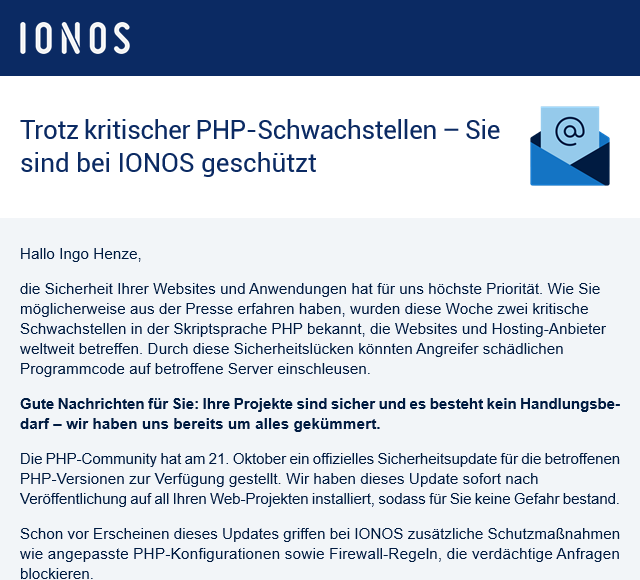
Info zu PHP-Schwachstellen bei IONOS
Am Donnerstag kam dann auch die beruhigende E-Mail von IONOS „PHP-Schwachstellen: Ihre Projekte sind sicher“.
… Gute Nachrichten für Sie: Ihre Projekte sind sicher und es besteht kein Handlungsbedarf – wir haben uns bereits um alles gekümmert.
Die PHP-Community hat am 21. Oktober ein offizielles Sicherheitsupdate für die betroffenen PHP-Versionen zur Verfügung gestellt. Wir haben dieses Update sofort nach Veröffentlichung auf all Ihren Web-Projekten installiert, sodass für Sie keine Gefahr bestand.
Schon vor Erscheinen dieses Updates griffen bei IONOS zusätzliche Schutzmaßnahmen wie angepasste PHP-Konfigurationen sowie Firewall-Regeln, die verdächtige Anfragen blockieren. …
Eine zweite E-Mail folgte einen Tag später:
„PHP-Schwachstellen: Dank PHP Extended Support sind Sie sicher„.
Oha, das ist nicht gut, denn der „PHP Extended Support“ kostet monatlich Geld. Je älter die Version, um so höher die Kosten. Ich war mir eigentlich sicher, alles mindestens auf PHP 8.2 umgestellt zu haben. Das hatte mir keine Ruhe gelassen und so habe ich mich dann doch noch im Urlaub im IONOS-Kundenbereich angeneldet und nachgeschaut. Die lange Liste an Domains und Subdomains zeigte in der Sortierung „Älteste PHP-Version zuerst“ die Version 8.2 als minimale Version an.
Also alles gut, die E-Mail wurde wohl an alle Kunden pauschal verschickt, egal ob sie tatsächlich im „Extended Support“ sind oder nicht.
Weil der PHP Community Support für Version 8.2 nur noch bis 12/2026 läuft, habe ich dann von zu Hause prophylaktisch alle 23 Domains und Subdomains auf PHP 8.5 umgestellt. So habe ich erstmal für drei Jahre Ruhe.
Ganz schmerzfrei hat das allerdings nicht funktioniert, die eine oder andere Änderung an meinem PHP-Code mußte ich vornehmen. So darf z.B. der erste Parameter der Funktion idn_to_utf8( domain ) nich mehr leer sein, was vor der Version 8.4 noch kein Problem war:
8.4.0: Now throws a ValueError if the domain parameter is empty.
Strato
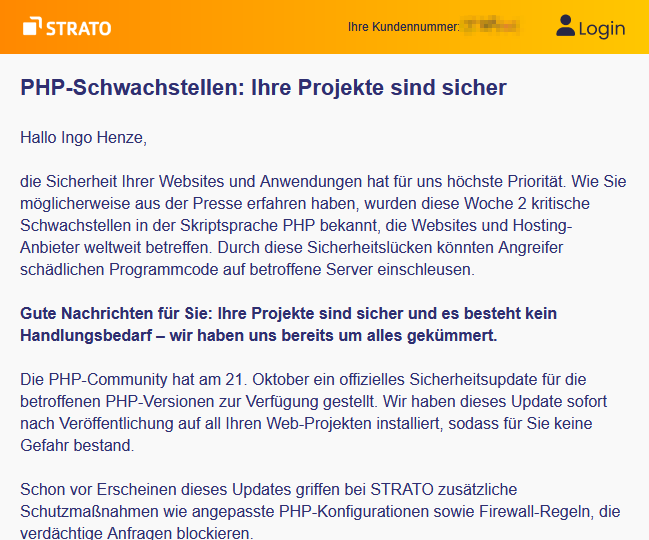
Info zu PHP-Schwachstellen bei Strato
Auch von Strato kam am Donnerstag, zeitlich sogar etwas eher als von IONOS, die Entwarnungs-E-Mail „PHP-Schwachstellen: Ihre Projekte sind sicher“.
… Gute Nachrichten für Sie: Ihre Projekte sind sicher und es besteht kein Handlungsbedarf – wir haben uns bereits um alles gekümmert.
Die PHP-Community hat am 21. Oktober ein offizielles Sicherheitsupdate für die betroffenen PHP-Versionen zur Verfügung gestellt. Wir haben dieses Update sofort nach Veröffentlichung auf all Ihren Web-Projekten installiert, sodass für Sie keine Gefahr bestand.
Schon vor Erscheinen dieses Updates griffen bei STRATO zusätzliche Schutzmaßnahmen wie angepasste PHP-Konfigurationen sowie Firewall-Regeln, die verdächtige Anfragen blockieren. …
Der Text liest sich genau wie der von IONOS. Kein Wunder, gehört Strato doch seit 2017 zur „United Internet“ und hier zur IONOS-Gruppe.
Die Nachricht mit dem Extended-Support für PHP kam von Strato nicht, aber es gibt ihn dort ebenfalls.
Bei Strato kann man die PHP-Version nur global für das ganze Webhosting-Paket einstellen. Ich hatte dort 8.2 konfiguriert, bin dann aktuell auf PHP-Version „8.4 – Empfohlene Version“ gegangen. Die Umstellung auf 8.5 steht aber demnächst an.
All-Inkl
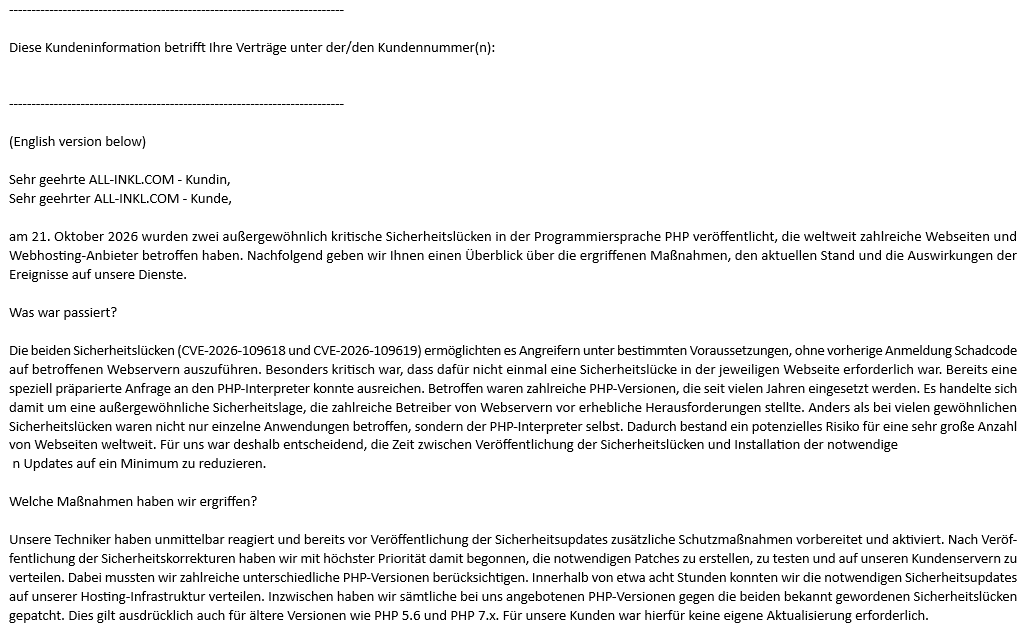
Info zu PHP-Schwachstellen bei All-Inkl
Die E-Mail „Wichtige Sicherheitsinformation zu PHP [NMM:1E2C98B]“ von All-Inkl kam am Samstag. Ich persönlich finde es gut, das All-Inkl die E-Mails als Plain-Text verschickt, auch wenn sie dadurch unauffälliger aussehen.
… Welche Maßnahmen haben wir ergriffen?
Unsere Techniker haben unmittelbar reagiert und bereits vor Veröffentlichung der Sicherheitsupdates zusätzliche Schutzmaßnahmen vorbereitet und aktiviert. Nach Veröffentlichung der Sicherheitskorrekturen haben wir mit höchster Priorität damit begonnen, die notwendigen Patches zu erstellen, zu testen und auf unseren Kundenservern zu verteilen. Dabei mussten wir zahlreiche unterschiedliche PHP-Versionen berücksichtigen. Innerhalb von etwa acht Stunden konnten wir die notwendigen Sicherheitsupdates auf unserer Hosting-Infrastruktur verteilen. Inzwischen haben wir sämtliche bei uns angebotenen PHP-Versionen gegen die beiden bekannt gewordenen Sicherheitslücken gepatcht. Dies gilt ausdrücklich auch für ältere Versionen wie PHP 5.6 und PHP 7.x. Für unsere Kunden war hierfür keine eigene Aktualisierung erforderlich. …
Auch hier wurden die älteren PHP-Versionen 5.6 und 7.x gepatcht und das ganz ohne kostenpflichtigen „Extended Support“.
Die PHP-Konfiguration erfolgt pro Domain/Subdomain bei „Domain bearbeiten“. Angeboten werden die Versionen 5.6, 7.4, 8.1, 8.2, 8.3, 8.4 und 8.5. Meine Putzlowitsch-Seite lief noch mit 7.4, das habe ich dann zeitnah auf 8.4 umgestellt. Auch hier waren einige Änderungen am selbstgeschriebenen PHP-Code notwendig, bei mir eigene WordPress-Plugins und das Theme.
Fazit
Beim Shared Webhosting muß man sich im Falle von Sicherheitslücken auf den Webhoster verlassen. Meine drei Webhoster IONOS, Strato und All-Inkl haben die jüngsten PHP-Sicherheitslücken zeitnah gefixt, teilweise auch für ältere Versionen. Es ist aber trotzdem eine gute Idee, auf halbwegs aktuell PHP-Versionen umzustellen, auch wenn das mit Anpassungsarbeiten verbunden ist. Ewig kann und sollte man programmtechnische Altlasten nicht mitschleppen.
bhb2shall